본 리포트는 2025년 7월 분석된 악성 모바일 애플리케이션(Garden.apk)에 대한 RELIEFPATH 보안 분석 결과입니다. 정적 분석, 네트워크 추적, 동적 환경 감시, 디컴파일링을 통해 앱의 민감 정보 접근 행위 및 외부 통신 흔적을 확인하였습니다.
2. 악성앱 분석 목적
영상통화 앱을 위장한 악성코드 존재 여부 확인
백그라운드에서 실행되는 민감정보 접근 흐름 분석
통신 흐름 및 서버주소 기반 위협 정보 시각화
3. 분석 파일 기본 정보
4. 악성 행위 분석
영상통화 UI로 위장한 구조이나 내부에 .so ELF 라이브러리 및 백도어 포함
READ_CALL_LOG, CAMERA, RECORD_AUDIO 등 고위험 민감 권한 다수 포함
libjiagu_64.so 파일 드랍 및 실행 → 다층 암호화된 백그라운드 추출
다수의 미국 IP(예: 142.25X.15X.13X, 172.6X.15X.52)와 TLS 암호화 통신 확인
접근 URL 패턴: https://android.googlesource.com/ 등으로 위장
5. 악성앱의 요구 권한 요약
권한 명설명
READ_CALL_LOG
통화기록 열람
CAMERA
실시간 카메라 접근
RECORD_AUDIO
음성 녹음 가능
SEND_SMS
문자 전송 및 가로채기
READ_SMS, RECEIVE_SMS
수신 문자 열람
READ_CONTACTS
주소록 열람
WRITE_EXTERNAL_STORAGE
외부 저장소 접근 및 수정
REQUEST_INSTALL_PACKAGES
앱 무단 설치 유도
INTERNET, ACCESS_WIFI_STATE
네트워크 감시 및 외부 통신
6. 탈취 가능 코드 흐름 요약 ( 예시 )
7. 악성앱의 특이 사항
ELF 기반 .so 파일 존재 (libjiagu_64.so) → 바이패스 및 루팅 환경 감지 기능 내장
Google, Cloudflare 등 정상 URL 위장 통신 (ex: android.gooXXXsource.com)
MainDispatcherFactory, CoroutineExceptionHandler 등 Kotlin 고급 비동기 흐름 다수 감지
META-INF/services 디렉토리에 API 자동탐지기능 존재 (Jersey, Coroutine 관련)
8. 통신 시각화 자료
📎 첨부 이미지:
ELF → Bundled File → 다수의 미국 IP 연결
JA3 Digest: 893d2529..., 9b02ebd3..., aa50c12a... 등
libjiagu 실행 후 .jiagu/libjiaguv1.so 드랍 및 통신 흐름 분기
9. 포함된 주요 파일 종류
ELF .so 파일 19개 (루팅 탐지 및 네이티브 명령 포함)
Kotlin Builtins, Dispatcher 구성 총 30개 이상
JSON 6개 / JavaScript 17개 / XML 356개 / PNG 324개 포함
10. 종합 결론
해당 악성앱은 영상통화와 같은 일반 서비스로 위장하였으나, 통화기록/카메라/SMS 접근 등 명백한 사용자 사생활 침해 목적을 가진 백그라운드 루틴을 내장하고 있으며, 정상 통신 주소를 가장해 외부 접속을 시도합니다. 특히 ELF 기반 드롭 파일 및 다양한 비동기 서비스 구성이 혼합되어 있어 일반 사용자 기준 탐지 및 삭제가 어려운 구조입니다.
모바일 백신 탐지 우회 흔적이 뚜렷하며, 즉각적인 삭제 및 기기 초기화를 권장합니다.
📌 법적 고지 및 저작권 안내
본 보고서는 RELIEFPATH의 독립 분석 결과이며, 수사기관의 결과를 대체하지 않으며 참고 용도로만 사용되어야 합니다.
문서 내 도메인/IP는 분석 당시 기준으로 일부 마스킹되어 있습니다 (예: android.goXXXsource.com, 173.19X.19X.XXX 등).


RELIEFPATH 악성앱 분석 자료 09 Garden
1. 개요
본 리포트는 2025년 7월 분석된 악성 모바일 애플리케이션(Garden.apk)에 대한 RELIEFPATH 보안 분석 결과입니다. 정적 분석, 네트워크 추적, 동적 환경 감시, 디컴파일링을 통해 앱의 민감 정보 접근 행위 및 외부 통신 흔적을 확인하였습니다.
2. 악성앱 분석 목적
영상통화 앱을 위장한 악성코드 존재 여부 확인
백그라운드에서 실행되는 민감정보 접근 흐름 분석
통신 흐름 및 서버주소 기반 위협 정보 시각화
3. 분석 파일 기본 정보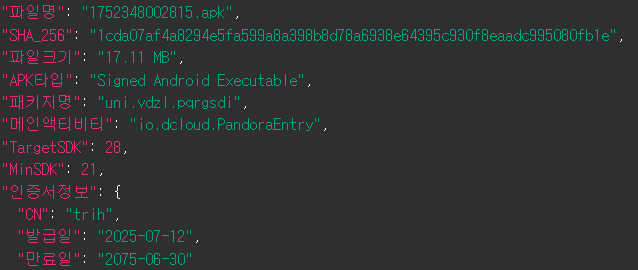
4. 악성 행위 분석
영상통화 UI로 위장한 구조이나 내부에 .so ELF 라이브러리 및 백도어 포함
READ_CALL_LOG, CAMERA, RECORD_AUDIO 등 고위험 민감 권한 다수 포함
libjiagu_64.so 파일 드랍 및 실행 → 다층 암호화된 백그라운드 추출
다수의 미국 IP(예: 142.25X.15X.13X, 172.6X.15X.52)와 TLS 암호화 통신 확인
접근 URL 패턴: https://android.googlesource.com/ 등으로 위장
5. 악성앱의 요구 권한 요약
권한 명설명
6. 탈취 가능 코드 흐름 요약 ( 예시 )
7. 악성앱의 특이 사항
ELF 기반 .so 파일 존재 (libjiagu_64.so) → 바이패스 및 루팅 환경 감지 기능 내장
Google, Cloudflare 등 정상 URL 위장 통신 (ex: android.gooXXXsource.com)
MainDispatcherFactory, CoroutineExceptionHandler 등 Kotlin 고급 비동기 흐름 다수 감지
META-INF/services 디렉토리에 API 자동탐지기능 존재 (Jersey, Coroutine 관련)
8. 통신 시각화 자료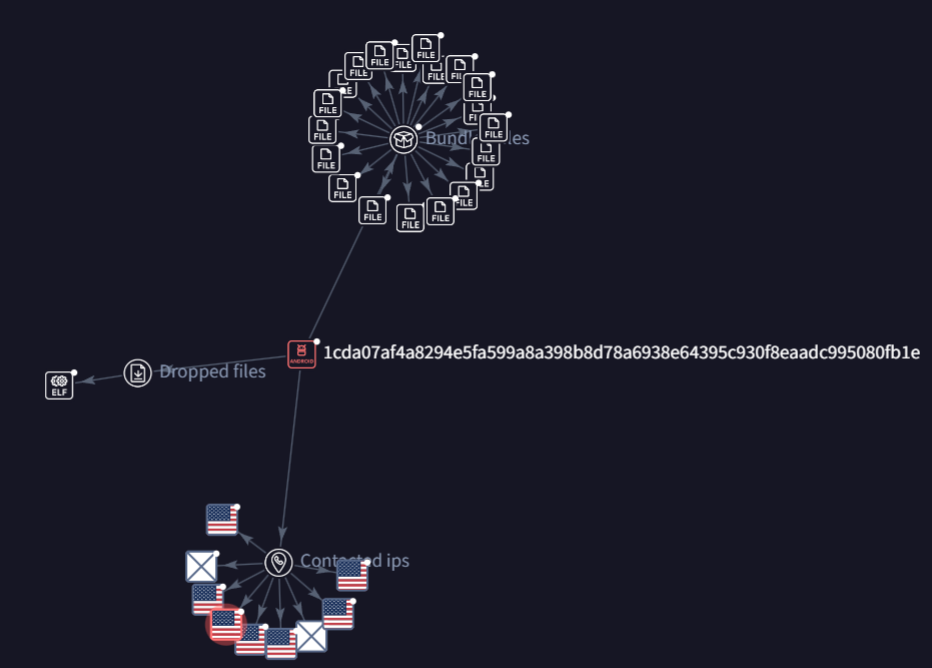
📎 첨부 이미지:
ELF → Bundled File → 다수의 미국 IP 연결
JA3 Digest: 893d2529..., 9b02ebd3..., aa50c12a... 등
libjiagu 실행 후 .jiagu/libjiaguv1.so 드랍 및 통신 흐름 분기
9. 포함된 주요 파일 종류
ELF .so 파일 19개 (루팅 탐지 및 네이티브 명령 포함)
Kotlin Builtins, Dispatcher 구성 총 30개 이상
JSON 6개 / JavaScript 17개 / XML 356개 / PNG 324개 포함
10. 종합 결론
해당 악성앱은 영상통화와 같은 일반 서비스로 위장하였으나, 통화기록/카메라/SMS 접근 등 명백한 사용자 사생활 침해 목적을 가진 백그라운드 루틴을 내장하고 있으며, 정상 통신 주소를 가장해 외부 접속을 시도합니다. 특히 ELF 기반 드롭 파일 및 다양한 비동기 서비스 구성이 혼합되어 있어 일반 사용자 기준 탐지 및 삭제가 어려운 구조입니다.
모바일 백신 탐지 우회 흔적이 뚜렷하며, 즉각적인 삭제 및 기기 초기화를 권장합니다.
📌 법적 고지 및 저작권 안내
본 보고서는 RELIEFPATH의 독립 분석 결과이며, 수사기관의 결과를 대체하지 않으며 참고 용도로만 사용되어야 합니다.
문서 내 도메인/IP는 분석 당시 기준으로 일부 마스킹되어 있습니다 (예: android.goXXXsource.com, 173.19X.19X.XXX 등).
본 콘텐츠는 RELIEFPATH의 자산이며 사전 허가 없이 복제·배포할 수 없습니다.