본 리포트는 악성 모바일 애플리케이션(Mfile_signed_new.apk)에 대한 RELIEFPATH에서의 분석 결과를 기록한 문서입니다. 분석은 바이러스토탈, 패킷 분석 툴, 수동 디컴파일 및 실행 캡처를 기반으로 이루어졌습니다. 이 문서는 피해자가 실제로 경험한 악성앱의 구조, 행위, 서버 통신 내역을 분석한 자료로 구성되었습니다.
2. 악성앱 분석 목적
피해자 단말기에서 수집된 악성앱의 내부 구조와 동작 원리 분석
악성 행위 흐름 확인 및 외부 서버와의 통신 경로 파악
리버스 엔지니어링을 통해 사용자 데이터 유출 가능성 점검
3. 분석 파일 기본 정보
4. 악성 행위 분석
주소록 및 외부 저장소 접근 권한 요구
앱 실행 직후 백그라운드에서 특정 도메인에 데이터 전송
난독화된 코드와 리플렉션 사용 흔적 확인
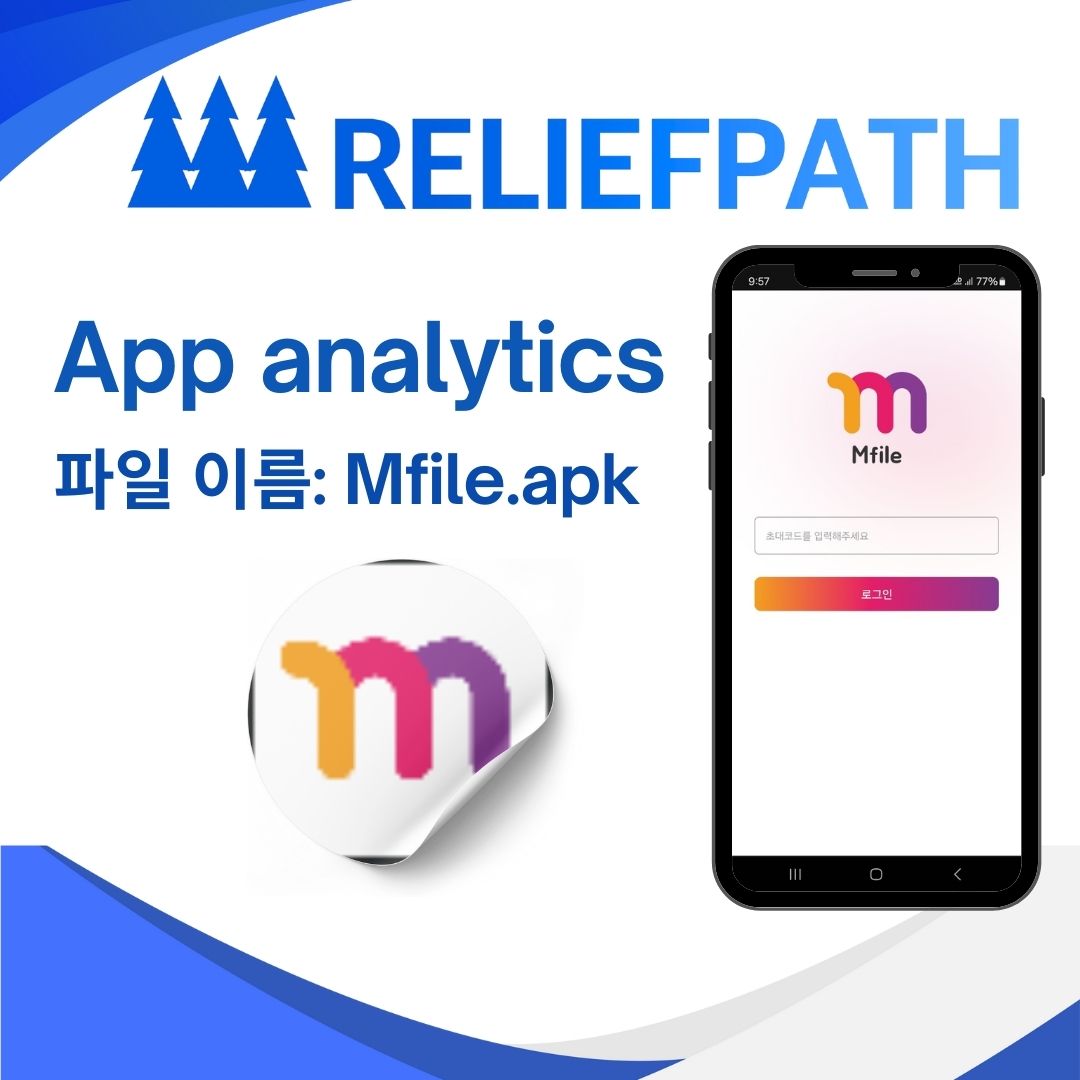
텍스트 기반 로그인 화면 위장 인터페이스 존재
5. 악성앱의 요구 권한 요약
6. 주소록 및 저장소 탈취 코드 패턴 (예시)
7. 악성앱의 특이 사항
APK 내부 파일 타임스탬프 조작 (2025년 파일이 1981년처럼 표시됨)
동일 서명자 하에 유사한 앱 패턴 다수 발견
다수의 com.xyz.sms 및 com.xyx.sms 패키지 네이밍 혼용
Google Play가 아닌 외부 경로로 설치 유도 가능성
8. 통신 시각화 자료
📎 첨부 이미지:
통신 도메인: pinonaoshsfpaohjgadsf.monster
연계된 외부 IP 주소: 일본 및 미국 기반
POST 요청 경로 /webapp/login, /webapp/saveAddressBook
9. 포함된 주요 파일 종류
classes.dex 포함 (실행 코드)
리소스 파일: XML 690개, PNG/WebP 총 222개
내장 JSON 설정: fastjson.properties, share_data.xml
실행 로그/공유 설정 파일: shared_prefs 폴더 존재
10. 종합 결론
본 앱은 정상 로그인 앱으로 위장되어 있지만, 실행 시 즉시 주소록을 수집하고 서버로 전송하며, 텍스트 기반 UI로 피해자의 의심을 회피합니다. 리소스 내부에는 난독화된 명칭과 실행 모듈이 포함되어 있으며, 여러 파일에서 백도어 흔적이 발견됩니다.
앱 설치 후 즉시 사용자 데이터가 외부로 유출될 수 있어, 신속한 삭제와 기기 포렌식이 권장됩니다.
📌 법적 고지 및 저작권 안내
본 자료는 RELIEFPATH 내부 보안 분석팀이 수집한 정보와 도구 기반 분석에 따라 작성된 것으로, 일부 정보는 분석 시점의 환경 또는 도구 한계에 따라 정확하지 않을 수 있습니다. 본 리포트는 수사기관 또는 전문가 판단을 대체하지 않으며, 피해자가 참고용으로 활용할 수 있도록 제작된 문서입니다.
본 자료의 모든 내용은 RELIEFPATH의 지적재산이며, 무단 복제 및 배포를 금지합니다. 상업적 사용, 2차 편집, 이미지 및 코드 일부 또는 전체 사용 시에는 사전 동의가 필요합니다.


RELIEFPATH 악성앱 분석 자료 03
1. 개요
본 리포트는 악성 모바일 애플리케이션(Mfile_signed_new.apk)에 대한 RELIEFPATH에서의 분석 결과를 기록한 문서입니다. 분석은 바이러스토탈, 패킷 분석 툴, 수동 디컴파일 및 실행 캡처를 기반으로 이루어졌습니다. 이 문서는 피해자가 실제로 경험한 악성앱의 구조, 행위, 서버 통신 내역을 분석한 자료로 구성되었습니다.
2. 악성앱 분석 목적
피해자 단말기에서 수집된 악성앱의 내부 구조와 동작 원리 분석
악성 행위 흐름 확인 및 외부 서버와의 통신 경로 파악
리버스 엔지니어링을 통해 사용자 데이터 유출 가능성 점검
3. 분석 파일 기본 정보
4. 악성 행위 분석
주소록 및 외부 저장소 접근 권한 요구
앱 실행 직후 백그라운드에서 특정 도메인에 데이터 전송
난독화된 코드와 리플렉션 사용 흔적 확인
텍스트 기반 로그인 화면 위장 인터페이스 존재
5. 악성앱의 요구 권한 요약
6. 주소록 및 저장소 탈취 코드 패턴 (예시)
7. 악성앱의 특이 사항
APK 내부 파일 타임스탬프 조작 (2025년 파일이 1981년처럼 표시됨)
동일 서명자 하에 유사한 앱 패턴 다수 발견
다수의 com.xyz.sms 및 com.xyx.sms 패키지 네이밍 혼용
Google Play가 아닌 외부 경로로 설치 유도 가능성
8. 통신 시각화 자료
📎 첨부 이미지:
통신 도메인: pinonaoshsfpaohjgadsf.monster
연계된 외부 IP 주소: 일본 및 미국 기반
POST 요청 경로 /webapp/login, /webapp/saveAddressBook
9. 포함된 주요 파일 종류
classes.dex 포함 (실행 코드)
리소스 파일: XML 690개, PNG/WebP 총 222개
내장 JSON 설정: fastjson.properties, share_data.xml
실행 로그/공유 설정 파일: shared_prefs 폴더 존재
10. 종합 결론
본 앱은 정상 로그인 앱으로 위장되어 있지만, 실행 시 즉시 주소록을 수집하고 서버로 전송하며, 텍스트 기반 UI로 피해자의 의심을 회피합니다. 리소스 내부에는 난독화된 명칭과 실행 모듈이 포함되어 있으며, 여러 파일에서 백도어 흔적이 발견됩니다.
앱 설치 후 즉시 사용자 데이터가 외부로 유출될 수 있어, 신속한 삭제와 기기 포렌식이 권장됩니다.
📌 법적 고지 및 저작권 안내
본 자료는 RELIEFPATH 내부 보안 분석팀이 수집한 정보와 도구 기반 분석에 따라 작성된 것으로, 일부 정보는 분석 시점의 환경 또는 도구 한계에 따라 정확하지 않을 수 있습니다. 본 리포트는 수사기관 또는 전문가 판단을 대체하지 않으며, 피해자가 참고용으로 활용할 수 있도록 제작된 문서입니다.
본 자료의 모든 내용은 RELIEFPATH의 지적재산이며, 무단 복제 및 배포를 금지합니다. 상업적 사용, 2차 편집, 이미지 및 코드 일부 또는 전체 사용 시에는 사전 동의가 필요합니다.